ASUS Control Center Express richiede attenzione da parte di chi gestisce gruppi di PC: tre vulnerabilità critiche possono compromettere i privilegi della console di amministrazione e dei dispositivi controllati. L’avviso italiano del CSIRT indica come interessate le versioni dell’agent precedenti alla 1.7.29.
Il problema riguarda il software di gestione IT installato e utilizzato nell’infrastruttura. Non basta possedere un PC o una scheda madre ASUS per rientrare automaticamente in questo specifico caso: occorre verificare la presenza di Control Center Express e la relativa versione.
Tre identificativi e condizioni differenti
La CVE-2026-114202 riceve da ASUS un punteggio CVSS 4.0 pari a 10.0. Il record descrive una chiave crittografica incorporata nel software che può consentire di ottenere privilegi amministrativi da remoto; la valutazione non richiede un account già autenticato.
Le altre due falle hanno prerequisiti diversi. La CVE-2026-114204 coinvolge la gestione dei token di sessione e un account con un accesso valido recente. La CVE-2026-114205 permette invece a un utente autenticato con privilegi ridotti di creare un account amministratore. Non sono tre percorsi di attacco equivalenti.
Verificare console e agent dei dispositivi gestiti
Il riferimento per Control Center Express è la versione 1.7.29. Le schede CVE descrivono esplicitamente come vulnerabili le versioni fino alla 1.7.27, mentre l’avviso del CSIRT usa l’intervallo precedente alla 1.7.29: non va quindi dedotta da quella differenza la sicurezza della 1.7.28.
Prima di intervenire, il manuale ASUS raccomanda una copia di sicurezza di dati e impostazioni. Chi amministra il sistema deve seguire le istruzioni ufficiali per aggiornare il software principale e gli agent, verificandone le versioni: aggiornare soltanto la console può lasciare componenti client non allineati.
Datacenter ed Enterprise hanno un avviso separato
La CVE-2026-126574 riguarda Control Center Datacenter fino alla 4.0.0.2 e Control Center Enterprise fino alla 3.1.0.8. Consente a un utente con ruolo Viewer di cambiare la password di un amministratore. Queste edizioni non vanno confuse con Express né aggiornate applicando alla cieca il suo numero di versione.
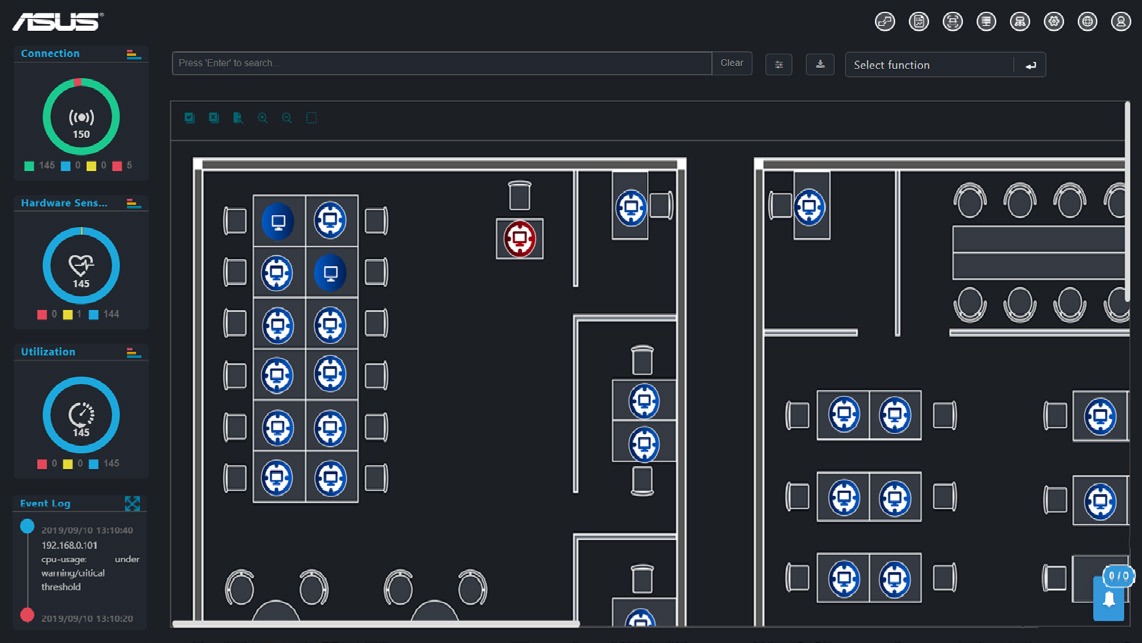
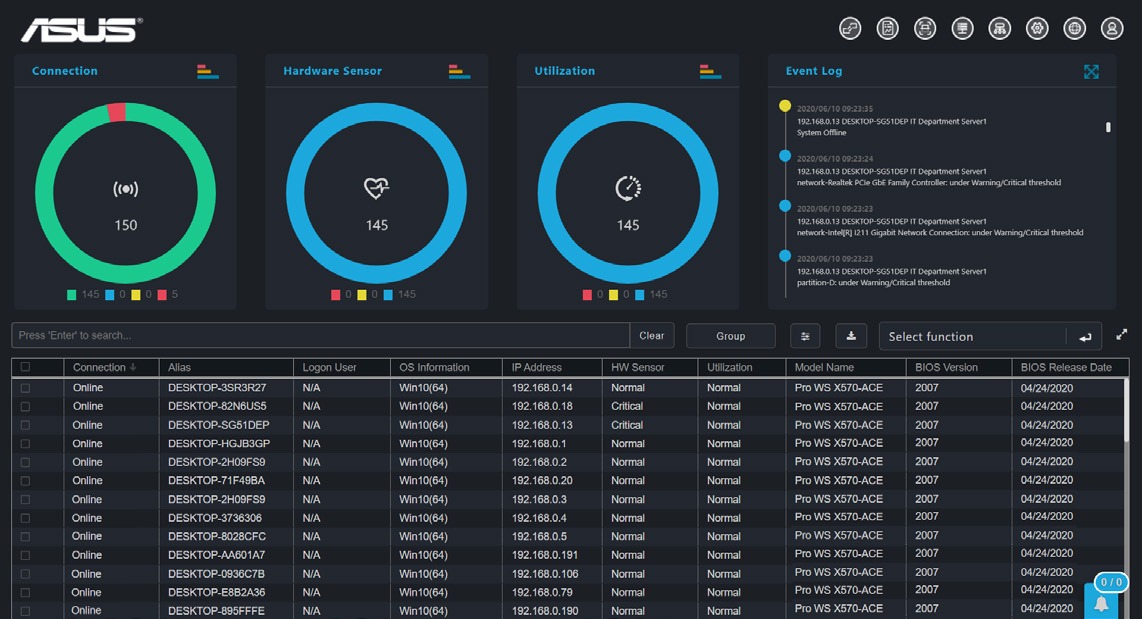
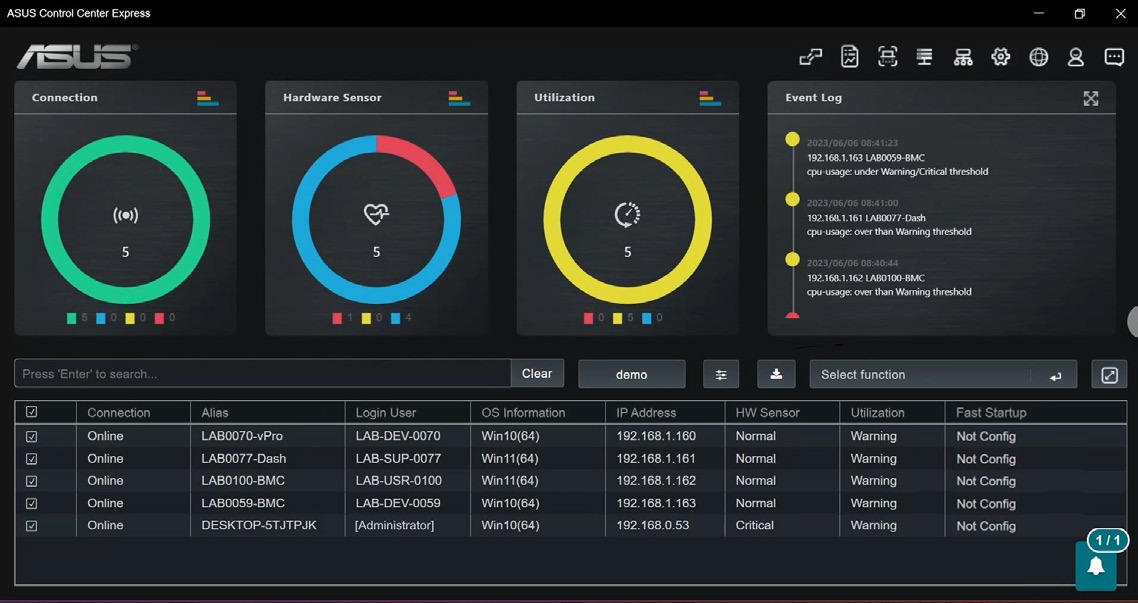
L’avviso del CSIRT segnala inoltre la disponibilità pubblica di una dimostrazione per la CVE-2026-114202: ciò non dimostra, da solo, una campagna di attacchi in corso. Le immagini dell’articolo sono schermate di riferimento estratte dal manuale ufficiale ASUS, non prove dell’aggiornamento o di un sistema compromesso.