GnuPG ha pubblicato un avviso per una vulnerabilità critica di GPGME, la libreria che permette ad altre applicazioni di usare le funzioni crittografiche di GnuPG. Il problema, identificato come CVE-2026-129975, è corretto nella versione 2.3.1; per Windows è già disponibile Gpg4win 5.1.2 con la libreria aggiornata.
L’avviso del 20 novembre raccomanda un aggiornamento immediato. Il rischio riguarda il software che integra una versione vulnerabile di GPGME, non indistintamente ogni programma di posta o ogni installazione Linux.
Una chiave costruita appositamente può innescare il difetto
Il team spiega che una chiave OpenPGP con un identificativo utente eccezionalmente lungo può causare una doppia liberazione della memoria. Un aggressore potrebbe sfruttarla per sottrarre dati dall’applicazione, per esempio attraverso contenuti firmati.
Gli sviluppatori precisano che non si può escludere nemmeno l’esecuzione di codice a distanza. Questa è la valutazione del progetto sulla vulnerabilità: l’annuncio non descrive una campagna di attacchi già osservata.
Che cosa va aggiornato
Tra i programmi citati figurano Gpg4win, GnuPG Desktop e VS-Desktop, oltre ad applicazioni di posta, messaggistica, Samba e Flatpak che usano GPGME. Conta quale libreria è effettivamente inclusa nel pacchetto installato.
Su Windows il riferimento è il download ufficiale di Gpg4win 5.1.2. Su Linux conviene applicare l’aggiornamento di sicurezza distribuito dal proprio sistema, verificando l’avviso del manutentore: una distribuzione può correggere il problema anche senza adottare lo stesso numero di versione del progetto.
Le indicazioni per chi mantiene applicazioni
Per i programmi che incorporano staticamente GPGME, aggiornare soltanto la libreria di sistema non basta: l’avviso richiede di ricompilarli con la versione corretta. Il progetto fornisce anche una patch per le versioni precedenti e precisa che non occorre aggiornare GPGMEPP o GPGMEQT.
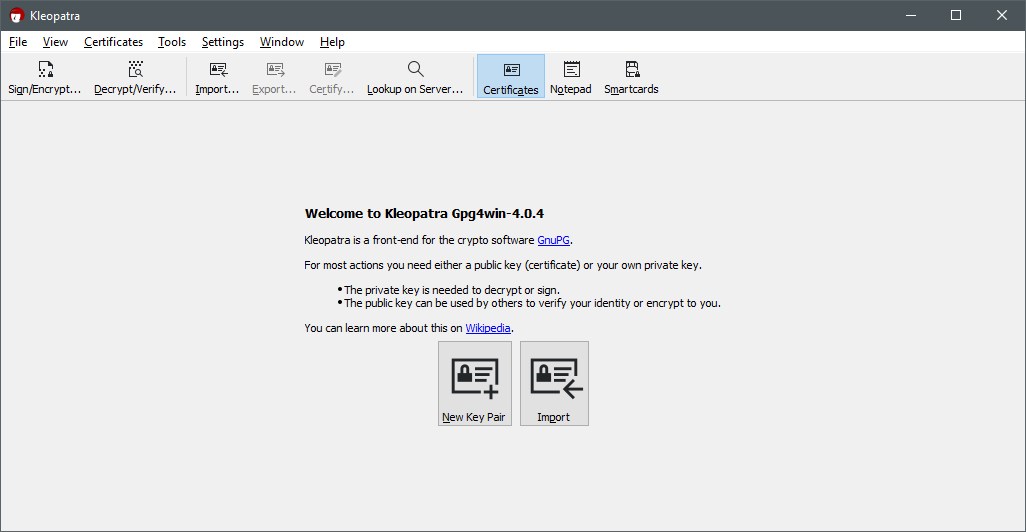
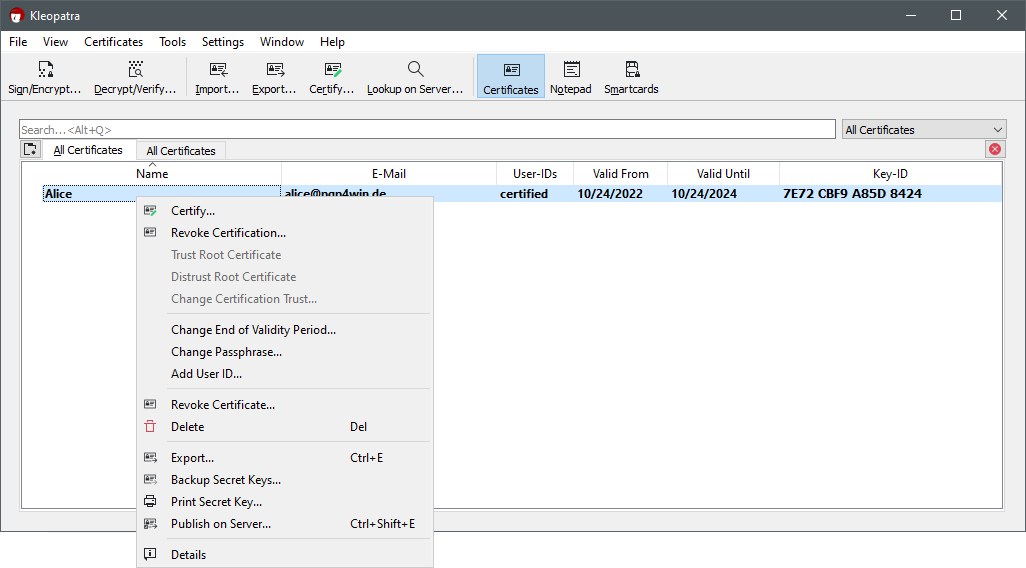
Le schermate qui utilizzate provengono dall’archivio ufficiale Gpg4win e illustrano Kleopatra e la gestione dei certificati. Non mostrano la falla in azione né l’interfaccia specifica del nuovo aggiornamento.