Avviare programmi prima di accedere a Windows: è quanto ThreatLocker ha riprodotto nella prova di FastUnlock, una tecnica segnalata dal ricercatore Nightmare Eclipse. L’analisi dell’azienda di sicurezza, pubblicata il 19 novembre, circoscrive però il risultato a un account con privilegi limitati.
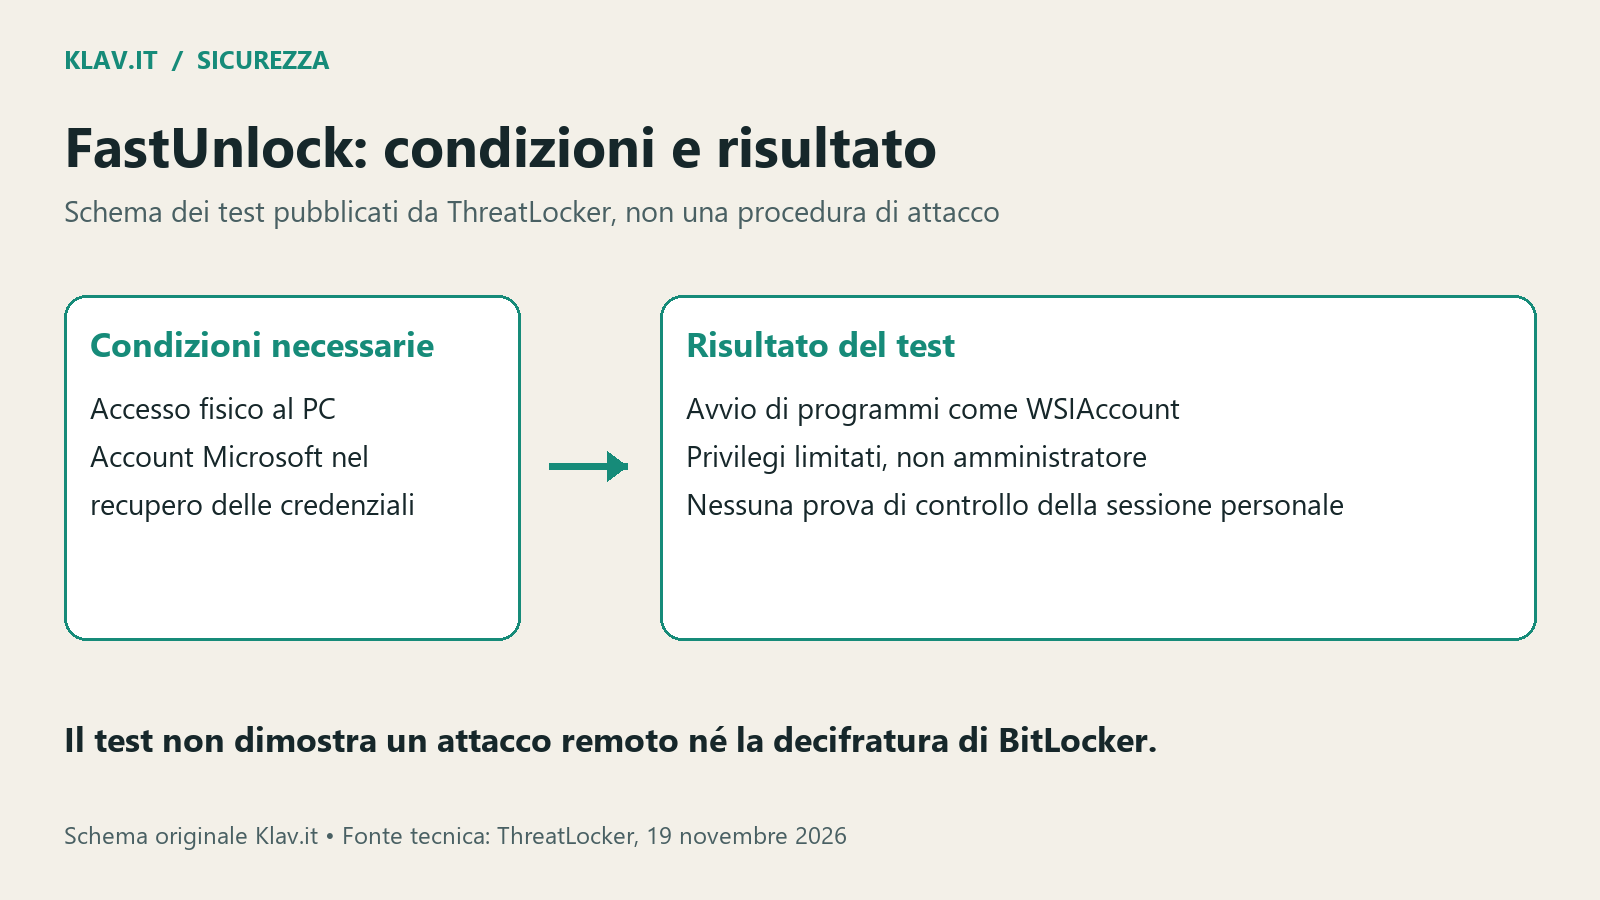
Le condizioni contano: occorrono accesso fisico al computer e un account Microsoft raggiungibile attraverso il recupero delle credenziali. Non si tratta quindi di un attacco remoto dimostrato contro qualsiasi PC collegato a Internet.
Un account limitato, non la sessione dell’utente
Il percorso segnalato coinvolge l’Assistente vocale, la funzione di accessibilità disponibile anche prima dell’accesso. ThreatLocker riferisce di avere eseguito un programma da un supporto esterno nel contesto di WSIAccount, un account che non dispone di privilegi amministrativi.
Questo risultato non equivale a dimostrare la presa di controllo della sessione già aperta dal proprietario o l’accesso indiscriminato ai suoi documenti. Il test documenta una possibilità di esecuzione prima del login, con limiti che vanno mantenuti distinti.
Quali versioni sono state provate
Nightmare Eclipse indica nella segnalazione originale una prova su Windows 11 26H2 con gli aggiornamenti di sicurezza di novembre 2026. Il ricercatore precisa di non avere verificato altre versioni. Non è quindi corretto estendere automaticamente il risultato a Windows 10 o a tutte le build di Windows 11.
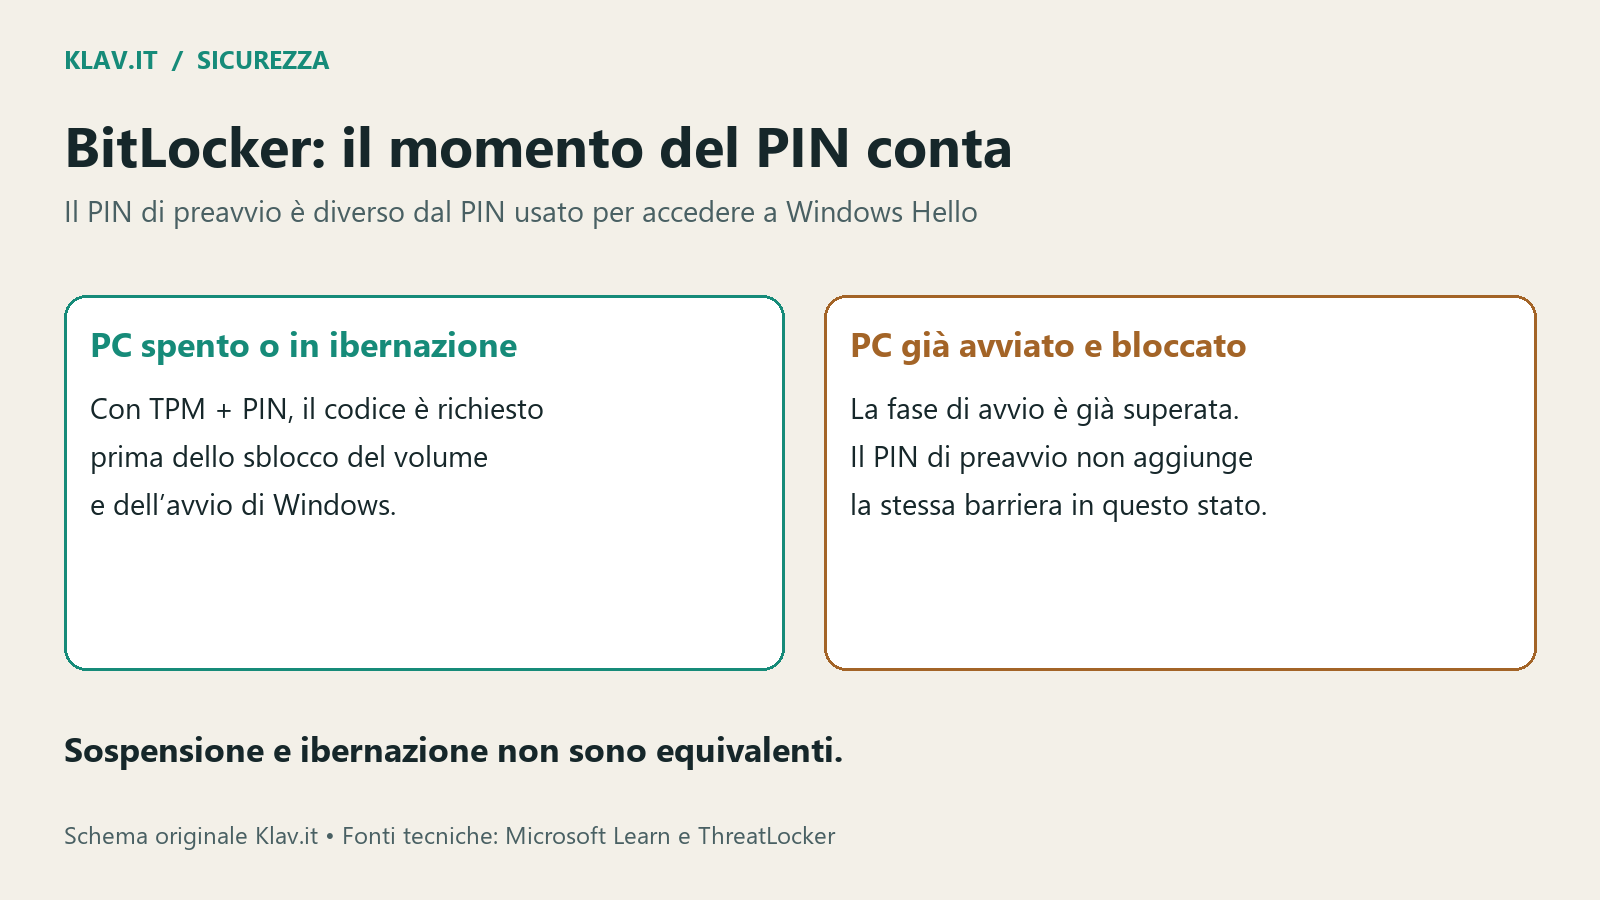
BitLocker e il PIN richiesto prima dell’avvio
La presenza di BitLocker non significa che la cifratura sia stata decifrata. Con la sola protezione TPM, il sistema può sbloccare automaticamente il volume durante l’avvio: quando appare la schermata di accesso, Windows è già in esecuzione. Il comportamento descritto riguarda questa fase.
ThreatLocker indica il PIN di preavvio di BitLocker come mitigazione per un dispositivo spento o in ibernazione. È diverso dal PIN di Windows Hello e non aggiunge la stessa barriera a un PC già acceso e soltanto bloccato.
Per gli scenari che richiedono maggiore protezione dall’accesso fisico, la documentazione di Microsoft raccomanda TPM più PIN e spegnimento o ibernazione prima di lasciare il dispositivo fuori dal proprio controllo. La normale sospensione non richiede nuovamente quel PIN al risveglio. È una misura generale di protezione, non una correzione software di FastUnlock.