QNAP ha pubblicato le prime correzioni per PHP2Shell, le due vulnerabilità critiche di PHP che possono consentire l’esecuzione di codice da remoto senza autenticazione. Il bollettino QSA-26-18, aggiornato il 24 ottobre, ora elenca versioni corrette di QTS, QuTS hero e QuTScloud: per chi usa un NAS coinvolto è il momento di controllare gli aggiornamenti.
Quali versioni installare
Le build corrette riportano la data 20261023. Per QTS sono 6.1.0.3656 e 5.2.11.3661, secondo il ramo utilizzato; per QuTS hero sono h6.1.0.3656, h6.0.2.3656 e h5.2.11.3661. QuTScloud passa invece a c5.2.9.3661.
La disponibilità va verificata per il proprio modello dal pannello di aggiornamento del firmware o dal Download Center QNAP. La tabella ufficiale rimane il riferimento anche per le applicazioni: Note Station 3, QNE (ADRA), QVR Surveillance sui modelli ARM32 e TVR OS risultano ancora in lavorazione.
Perché l’avviso è importante
Le falle, identificate come CVE-2026-109618 e CVE-2026-109619, hanno entrambe un punteggio CVSS v4.0 di 9,2. QNAP segnala tentativi di sfruttamento di PHP osservati pubblicamente, ma nel bollettino precisa di non aver ricevuto segnalazioni di attacchi ai propri prodotti basati su queste vulnerabilità.
Nel comunicato dedicato, l’azienda riferisce inoltre di aver bloccato tentativi contro i propri siti e servizi online e di non aver trovato prove di accesso o esposizione dei dati degli utenti ospitati su quei servizi. È una valutazione dei servizi QNAP, non una verifica dello stato di ogni NAS installato.
Ridurre l’esposizione resta essenziale
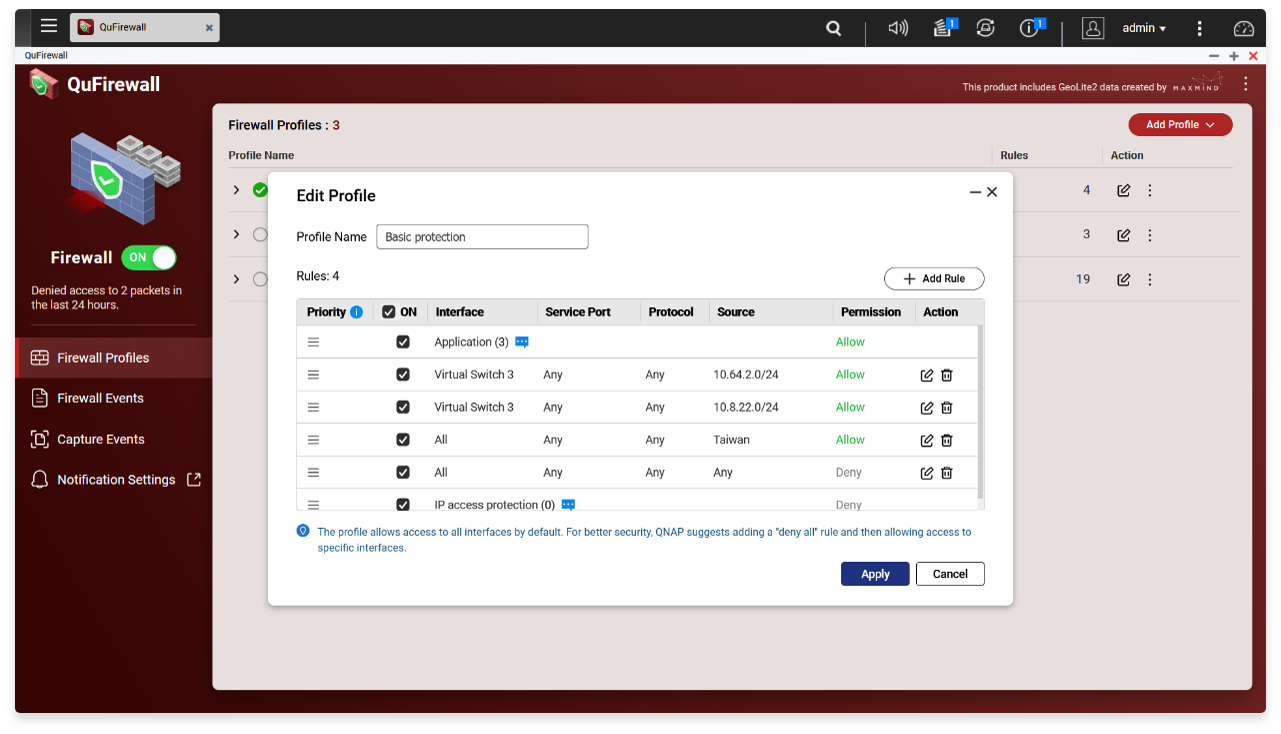
Le indicazioni QNAP sono di non esporre direttamente il NAS a Internet, disattivare inoltro porte e UPnP e usare una VPN quando serve l’accesso remoto. Le porte amministrative vanno limitate a reti e dispositivi fidati; i servizi e le applicazioni non necessari possono essere fermati.
Queste misure riducono il rischio, ma non sostituiscono le patch. Anche dopo l’aggiornamento QNAP raccomanda di evitare l’esposizione diretta. Le copie di PHP contenute in container o applicazioni di terze parti richiedono invece aggiornamenti forniti dai rispettivi sviluppatori.