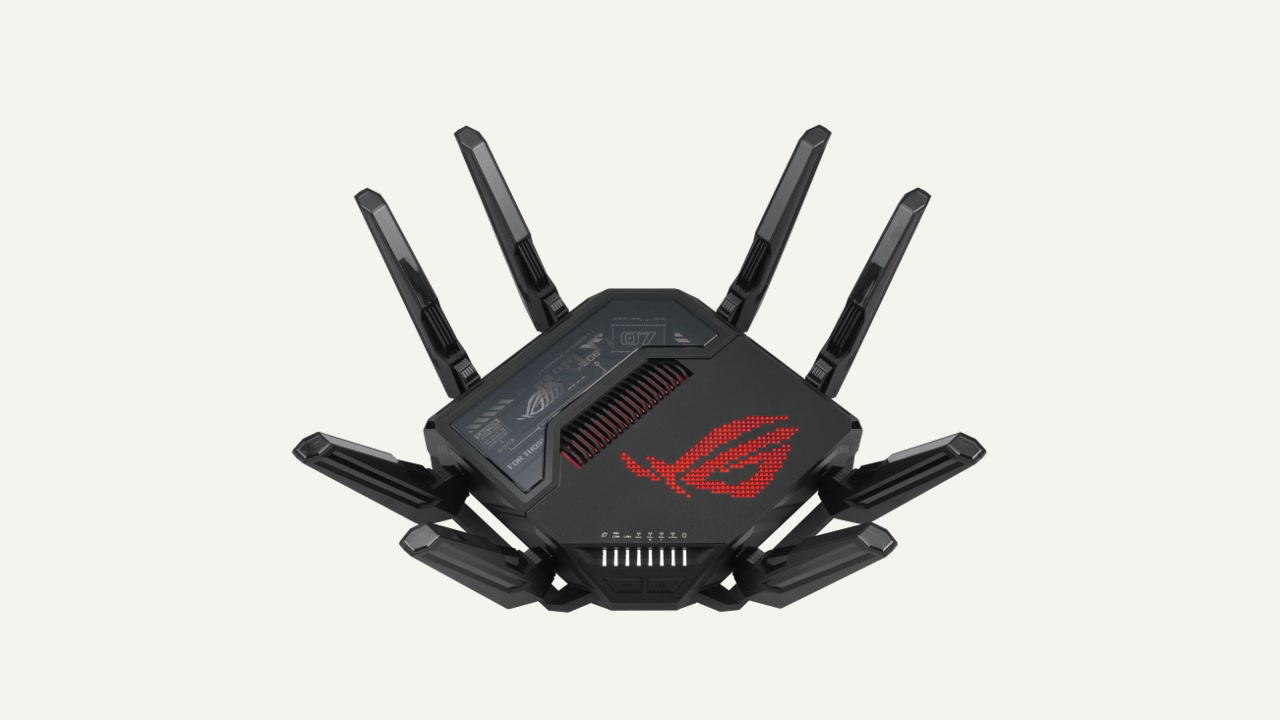
ASUS ha pubblicato un aggiornamento di sicurezza per i propri router e raccomanda di installare subito il firmware più recente. Il bollettino del 23 ottobre raccoglie tre vulnerabilità: una di queste può consentire a un attaccante non autenticato su una rete adiacente di ottenere accesso amministrativo al dispositivo.
La falla nell’autenticazione
Il caso identificato come CVE-2026-93489 riguarda i moduli di autenticazione. Il record CVE pubblicato da ASUS indica la serie firmware 3.0.0.6_102 e assegna un punteggio CVSS 4.0 di 8,7 su 10, nella fascia alta. L’attacco non richiede credenziali né l’interazione dell’utente, ma il vettore è una rete adiacente: non va confuso con un accesso possibile indiscriminatamente da qualsiasi punto di Internet.
Tre problemi, firmware da controllare per il proprio modello
Lo stesso avviso comprende CVE-2026-75775 e CVE-2026-75779, valutate rispettivamente 7,7 e 8,6. ASUS invita a cercare l’ultima versione nella pagina di supporto del router o nella relativa scheda prodotto. Il riferimento è quindi il modello posseduto e il suo firmware: il bollettino non offre un unico numero di versione aggiornato valido per tutta la gamma.
Cosa fare in attesa dell’aggiornamento
La misura principale resta installare la patch. Se non è possibile farlo immediatamente, ASUS consiglia di disabilitare l’accesso remoto dalla WAN, mantenere il pannello di gestione raggiungibile soltanto da reti locali fidate e impedire l’ingresso di dispositivi sconosciuti nella rete.
L’azienda raccomanda inoltre password diverse e robuste per amministrazione e Wi-Fi, di almeno dieci caratteri, e il controllo dei dispositivi collegati e delle sessioni delle app associate. Dopo l’aggiornamento va riavviato il router. Sono accorgimenti per ridurre l’esposizione, non un’alternativa al firmware corretto: tutti i riferimenti sono nel bollettino ufficiale ASUS.
1 commento
Pingback: QNAP e PHP2Shell: arrivano le patch per QTS, QuTS hero e QuTScloud - Klav.it